
 EnglishEN
 DeutschDE
 EspañolES
 PortuguêsPT
 FrançaisFR
 РусскийRU
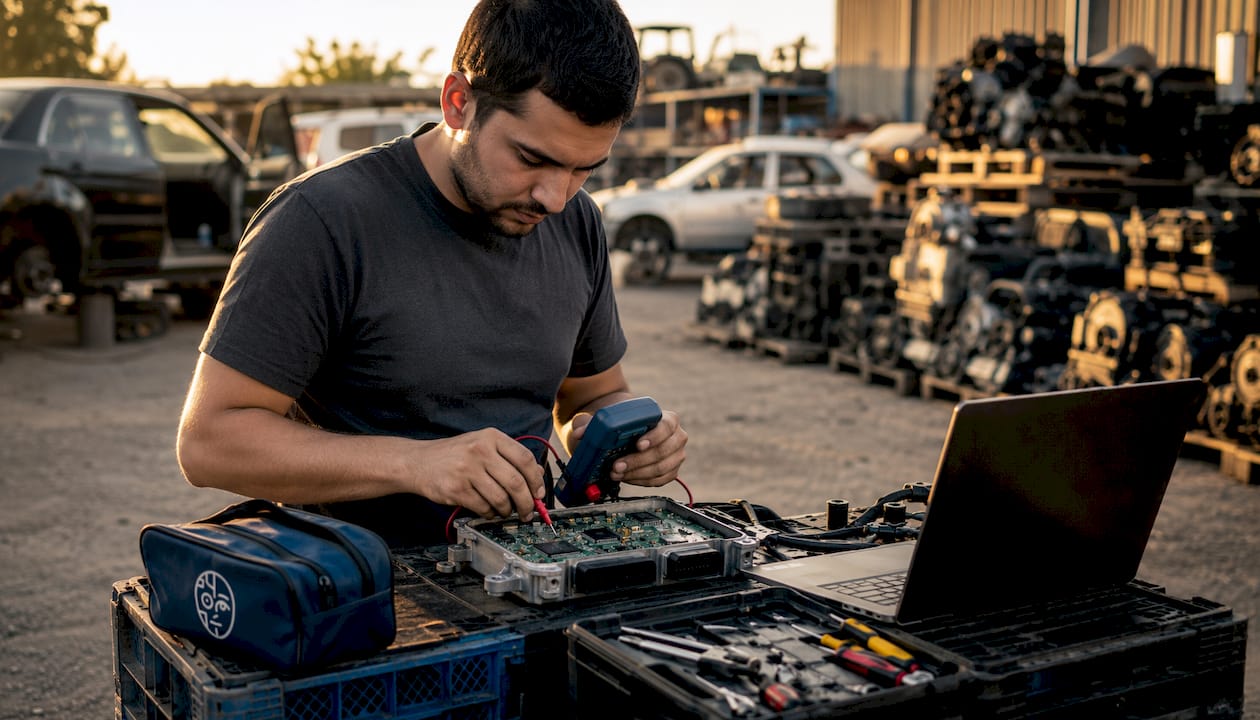
File ECU security consiste nella protezione dei file binari di calibrazione, dei documenti di supporto, delle credenziali e dei registri del flusso di lavoro durante l’intero ciclo di vita. Per un’officina indipendente, le misure di controllo più pratiche sono la limitazione degli accessi, il trasferimento sicuro, i backup affidabili, i controlli di integrità dei file, la protezione degli account e le procedure di gestione documentate. Misure di livello OEM, quali catene di avvio firmate, chiavi protette da HSM e contatori anti-rollback, riguardano principalmente i produttori di centraline elettroniche (ECU) e di strumenti, non la normale gestione dei file nelle officine.
Migliori pratiche fondamentali per il file ECU security nelle officine
La protezione dei file di calibrazione delle centraline (ECU) inizia con tre controlli non negoziabili: rigida classificazione dei dati, firma crittografica e accesso basato sui ruoli. Qualsiasi altra misura si basa su questi. Senza di essi, anche il flusso di lavoro di flashing più sofisticato risulta esposto.
- Classificare i file in base alla sensibilità: Separare i documenti originali dei clienti, i file modificati, i modelli interni e i dati riservati relativi ai progetti. Utilizzare spazi di archiviazione approvati e adeguati al livello di rischio dell’officina e agli obblighi contrattuali.
- Limita l'accesso per ruolo e mansione: I tecnici dovrebbero accedere solo ai file necessari per il loro lavoro, con una revisione periodica degli account e delle cartelle condivise.
- Verificare l'integrità e l'autenticità, ove supportate: I workshop dovrebbero utilizzare checksum, hash, pacchetti firmati o la verifica nativa dello strumento, ove disponibile. Le chiavi di firma OEM non sono generalmente controllate da tuner indipendenti.
- Conservare registri di audit utili: registra caricamenti, download, revisioni, note dell'operatore e tempi di consegna ove la piattaforma prescelta lo supporti.
- Preferisci i canali di trasferimento gestiti: utilizzare portali autenticati o metodi di condivisione controllati anziché link pubblici o allegati poco tracciati.
- Proteggere credenziali e segreti: Non conservare password, chiavi API o credenziali di ripristino in chiaro. Gli HSM e i secure element sono indicati nei casi in cui lo strumento o l'infrastruttura li supporti.
- Rivedi regolarmente il flusso di lavoro: rimuovere gli account obsoleti, aggiornare gli strumenti, controllare i backup e verificare che le autorizzazioni di condivisione corrispondano ancora al personale e ai progetti attuali.
Consiglio Pro: Proteggi prima la radice di fiducia. Immagini del bootloader non firmate o contatori anti-rollback mancanti rendono inutile qualsiasi controllo a valle, indipendentemente da quanto sia blindato il resto del flusso di lavoro.
Errori tecnici comuni nella gestione dei file ECU
Molti incidenti di tipo security negli ambienti di laboratorio derivano da comuni carenze operative, quali password riutilizzate, condivisione incontrollata, smarrimento di dispositivi, account inattivi e scarsa disciplina nel backup, piuttosto che da attacchi avanzati.
- Mancano i controlli di integrità e la protezione dal rollback: può essere grave su piattaforme che supportano software firmato, ma questi controlli sono implementati in modo diverso tra le varie centraline e non sempre sono gestiti dall'officina.
- La protezione tramite sola password è bypassable. Le restrizioni relative alle password a livello di interfaccia utente nel software tuning possono essere aggirate da operatori esperti in assenza di crittografia sul backend e di applicazione della firma del codice. Le password costituiscono un indizio di accesso, non un limite di sicurezza security.
- Chiavi in testo in chiaro master su hardware di scrittura costituiscono una via diretta per l'estrazione dell'IP. La presenza delle chiavi grezze nella memoria flash della MCU o nella memoria dello strumento diagnostico implica che un malintenzionato con accesso fisico allo strumento possa recuperare i dati di calibrazione senza mai toccare i file della centralina stessa.
- Canali di trasferimento Unsecured come gli allegati di posta elettronica o i collegamenti a public cloud non lasciano alcuna prova di consegna, alcuna capacità di revoca e alcun record di identità. Un singolo collegamento inoltrato può esporre una calibrazione proprietaria di Stage 2 a un destinatario non autorizzato in modo permanente.
- Controlli di accesso alla diagnostica deboli: I tempi di accesso di sicurezza (SecurityAccess), i contatori e le risposte negative sono dettagli di implementazione della centralina (ECU). La norma ISO 14229 definisce i servizi e il comportamento delle risposte, ma non una politica di blocco universale valida per tutte le centraline (ECU).
- Scarsa strategia di recupero: Una scrittura interrotta può danneggiare una centralina. Le partizioni A/B sono comuni in alcuni sistemi embedded, ma molte centraline automobilistiche si affidano invece al ripristino all’avvio, al service mode o alla programmazione esterna.
Consiglio Pro: L'utilizzo dello strumento di flashing è fondamentale tanto quanto l'utilizzo del file. Un malintenzionato che riesca a estrarre le chiavi da un'interfaccia Alientech KESS3, AutoTuner, Magic Motorsport, CMD, Dimsport o PCMFlash ottiene l'accesso a tutte le calibrazioni che tale strumento ha mai elaborato.

Oltre le password: zero-trust e security incentrato sui dati
La sola protezione tramite password non è una soluzione security model. Si tratta di un livello di sicurezza aggiuntivo. Le officine specializzate che gestiscono file ECU di Bosch, Continental, Delphi, Marelli, Denso, Siemens, Keihin e ZF necessitano di controlli che seguano i dati, non solo l’accesso fisico.
- Zero-trust applicato alla gestione dei file delle ECU significa che ogni richiesta di accesso viene verificata nel punto in cui viene avanzata, indipendentemente dal fatto che il richiedente si trovi all'interno della rete del laboratorio. Non fidarsi mai di una sessione; verificare sempre l'identità e l'ambito dei permessi.
- security incentrato sui dati traccia, crittografa e controlla i file durante l'intero ciclo di vita, indipendentemente dal luogo in cui sono archiviati. Il passaggio dalle password a questa soluzione model rappresenta la raccomandazione standard per la protezione delle proprietà intellettuali sensibili relative al CAD e alla calibrazione.
- Delimitazione basata sul minimo privilegio e sulla necessità di conoscere A livello di progetto significa che un tecnico che lavora su un file Bosch MED17 per un cliente non può accedere a una calibrazione Continental Simos per un altro, nemmeno all'interno dello stesso sistema dell'officina.
- Verifica crittografica dell'integrità integr: può utilizzare firme, MAC, hash o contenitori specifici per strumenti. Il metodo corretto dipende dalla centralina (ECU) e dalla piattaforma di consegna; l'HMAC-SHA256 non è un requisito automobilistico universale.
- Limitare le finestre di autenticazione diagnostica: oriz Laddove supportato, mantenere brevi le sessioni con privilegi e utilizzare solo i servizi necessari per l'attività. Il comportamento esatto dipende dall'implementazione di ECU security.
- Telemetria di audit e rilevamento delle anomalie: può supportare la governance interna e i requisiti dei fornitori. Gli obblighi TISAX o UNECE si applicano solo laddove l'organizzazione e l'ambito contrattuale li rendano pertinenti.
Strategie di gestione del ciclo di vita per il file ECU security
Un file di calibrazione rappresenta una responsabilità dal momento della sua creazione fino al momento del suo smaltimento in modo sicuro. La gestione del ciclo di vita è la disciplina che consente di tenere sotto controllo tale responsabilità in ogni fase stage.
| Fase del ciclo di vita | Controllo richiesto | Reperto di prova |
|---|---|---|
| Creazione | Etichetta di classificazione dei dati applicata alla creazione del file | Campioni di file etichettati o esportazione di metadati |
| Archiviazione | Solo repository approvate; nessuna copia locale non crittografata | Esportazione del gruppo di accesso al repository |
| Accesso | RBAC con approvazione documentata e revisione periodica | Registri delle richieste e delle approvazioni di accesso |
| Trasferimento | Canale gestito con registro identità e revoca | Log SFTP o registro di controllo della condivisione gestita |
| Scrittura | Manifesto firmato verificato prima della scrittura; aggiornamento atomico | Bundle di rilascio firmato con metadati di versione |
| Smaltimento | Eliminazione sicura con approvazione documentata | Registrazione di conferma eliminazione |
Il controllo delle versioni e gli hash aiutano a individuare modifiche inattese, ma solo se i valori di riferimento e la cronologia dei file sono a loro volta protetti. Un'incongruenza dovrebbe dare luogo a una verifica, piuttosto che a un'ipotesi automatica di modification dolosa.
La risposta agli incidenti deve essere pianificata in anticipo, non improvvisata. Quando un file riservato ECU viene esposto, la sequenza di risposta è la seguente: isolare la condivisione interessata, revocare i token di accesso, esaminare i registri di audit per definire l'entità dell'esposizione, informare le parti interessate in base agli obblighi contrattuali e documentare l'intero incidente nel registro delle eccezioni.
Strumenti professionali e risorse pratiche per il file ECU security
Gli strumenti giusti garantiscono l'applicazione dei controlli security a livello di flusso di lavoro, non come un ripensamento.
TuningBot offre una piattaforma di consegna file ECU gestita in modo professionale che supporta tutti i principali marchi ECU, tra cui Bosch, Continental, Delphi, Marelli, Denso, Siemens, Keihin e ZF. I trasferimenti dei file avvengono attraverso un flusso di lavoro strutturato e verificabile, con la supervisione diretta di un ingegnere, sostituendo i metodi ad hoc basati su e-mail e cloud consumer che comportano un rischio di esposizione della proprietà intellettuale. Il Guida ai file centralina Continental Pubblicato da TuningBot, il documento tratta i protocolli security e la gestione della struttura dei file per l'utilizzo professionale di tuner con le configurazioni Simos, SID e KESS3.
L'hardware sicurezza modules è in grado di proteggere le chiavi di firma e altre credenziali sensibili in ambienti di grandi dimensioni o collegati a produttori OEM. Le piccole officine possono invece affidarsi all'identità cloud sicura, all'archiviazione crittografata e alle credenziali gestite dagli strumenti, a seconda del proprio profilo di rischio.
Gli strumenti di flashing devono essere mantenuti su versioni supportate del firmware e protetti con credenziali di accesso e misure di sicurezza security per le workstation. Gli aggiornamenti possono fornire correzioni relative al protocollo, all'affidabilità e alla sicurezza security, ma le note di rilascio del produttore devono guidare ogni decisione relativa agli aggiornamenti.
TuningBot Flusso di lavoro per il trasferimento sicuro dei file la documentazione fornisce un riferimento pratico per le officine che creano o verificano le proprie procedure di gestione dei file.
Per un esempio di concetti di chiavi di archiviazione legate al veicolo in una piattaforma automobilistica, consultare la documentazione ufficiale di Android Automotive su derivazione della chiave di cifratura legata al veicolo. Si tratta di un riferimento specifico per la piattaforma, non di un requisito di implementazione universale per ECU.
Il flusso di lavoro dei file ECU e TCU gestiti di TuningBot
TuningBot offre un flusso di lavoro strutturato per l'invio dei file destinato alle officine professionali che utilizzano strumenti quali Alientech KESS3, AutoTuner, Magic Motorsport, CMD, Dimsport e PCMFlash. Un portale gestito riduce i rischi associati agli allegati non controllati e ai link di condivisione pubblici, ma l’officina deve comunque proteggere i propri account, i download locali e i dati relativi ai veicoli.
Prima di ordinare, le officine possono verificare Copertura servizi ECU e TCU, rivedi il Listino Prezzi Pubblico e naviga tra i disponibili Servizi di modifica.
Il file originale può essere inviato tramite Rimappa il tuo file senza crediti prepagati. I laboratori devono conservare la lettura originale, registrare l'ID e archiviare ogni revisione restituita con informazioni chiare sulla versione.
Per indicazioni correlate, si veda la flusso di lavoro per file di tuning online e il Guida ai file centralina Continental.
Il divario relativo a security che la maggior parte dei workshop continua a ignorare
Il settore automobilistico tuning ha compiuto progressi concreti in materia di crittografia dei file e controllo degli accessi. Il divario che persiste riguarda la sicurezza degli strumenti security. Le officine investono nella crittografia securing dei file, ma lasciano l’hardware di flashing sostanzialmente non protetto. Un’interfaccia Alientech KESS3 o simile, lasciata su un banco di lavoro con credenziali non protette, vanifica completamente ogni controllo a livello di file a monte di essa.
L'approccio "zero-trust" e il protocollo security basato su hardware stanno assumendo un'importanza sempre maggiore nelle catene di fornitura degli OEM e in quelle soggette a regolamentazione. Le officine indipendenti non dovrebbero dichiarare la conformità a TISAX o UNECE a meno che tali quadri normativi non si applichino effettivamente al loro ruolo valutato e ai loro processi documentati.
La tendenza più rilevante riguarda i semi di crittografia integrati nel veicolo e gli aggiornamenti OTA di sicurezza. Poiché i sistemi ECU di Bosch, Continental e Denso legano sempre più le chiavi di calibrazione agli identificatori hardware del veicolo, la superficie di attacco si sposta dai repository di file al processo di provisioning stesso. Le officine che comprendono questo aspetto fin da ora e realizzano di conseguenza flussi di lavoro di firma supportati da HSM saranno in grado di gestire le architetture di nuova generazione senza dover ricostruire da zero la propria strategia di sicurezza.
Le basi tecniche non sono complesse. È necessario proteggere la radice di fiducia, applicare il principio del privilegio minimo, utilizzare canali di trasferimento verificabili e mantenere aggiornato il firmware degli strumenti. L’aspetto culturale è più complesso: la tripla autenticazione (security) deve essere un requisito permanente del flusso di lavoro, non una risposta a un incidente.
FAQ
Quale standard di crittografia dovrebbero usare i file ECU?
Le officine indipendenti non sono generalmente in grado di firmare le immagini ECU con le chiavi private degli OEM. Devono utilizzare i meccanismi di integrità e autorizzazione supportati dallo strumento ECU e da un fornitore di file autorizzato, mantenendo separate le credenziali di riservatezza e quelle di accesso.
Perché la sola protezione tramite password è insufficiente per i file delle ECU?
Le password a livello di interfaccia utente possono essere vulnerabili (bypassed) in assenza di crittografia sul backend e di misure di firma del codice. Una protezione efficace dei dati dell'ECU richiede, oltre a qualsiasi livello di protezione tramite password, la firma crittografica, il controllo degli accessi basato sui ruoli e la registrazione degli audit.
In che modo i file ECU dovrebbero essere trasferiti in modo affidabile tra le officine?
Utilizza piattaforme di condivisione file gestite che registrano l'identità del destinatario, i timestamp di download e la durata dell'accesso. Metodi ad hoc come l'e-mail non crittografata o i collegamenti cloud per consumatori non offrono alcuna capacità di revoca e non lasciano alcuna traccia verificabile.
Qual è il ruolo dell'hardware security modules nel file ECU security?
Gli HSM memorizzano le chiavi del dispositivo, i contatori monotoni e le credenziali di firma in un hardware a prova di manomissione, impedendo l’estrazione delle chiavi dalla memoria flash dell’MCU. L’implementazione AUTOSAR Crypto/HSM integr è il modello di produzione standard per i flussi di lavoro di programmazione sicura delle ECU.
Quali framework Sicurezza del settore automobilistico si applicano alla gestione dei file delle centraline elettroniche (ECU)?
TISAX è un meccanismo di valutazione e scambio utilizzato nella catena di fornitura automobilistica, non una legge universale per ogni officina. Le norme UNECE sugli aggiornamenti software si applicano principalmente ai costruttori di veicoli e alle responsabilità di omologazione, sebbene le loro aspettative possano influenzare fornitori e partner di servizio.
Punti chiave
Il file ECU security richiede una firma crittografica, l'archiviazione delle chiavi supportata da hardware e controlli di accesso verificabili, applicati in modo coerente durante l'intero ciclo di vita del file.
| Punto | Dettagli |
|---|---|
| Firma prima di scrivere | Verificare sempre le immagini firmate dall'OEM in un bootloader convalidato; le immagini non firmate invalidano tutti gli altri controlli. |
| Memorizzazione delle chiavi hardware | Conservare le chiavi master e i contatori monotoni in un HSM o in un secure element, mai nella memoria flash dell'MCU in chiaro. |
| Controllo degli accessi basato sui ruoli | Limitare l'accesso ai file in base al ruolo e all'ambito del progetto, con approvazioni documentate e revisioni periodiche degli accessi. |
| Trasferimenti verificabili | Utilizzare canali gestiti che registrino l'identità dei destinatari e la durata dell'accesso; vietare l'uso di e-mail non crittografate per la condivisione di file ECU. |
| Governance del ciclo di vita | Applicare la classificazione dei dati al momento della creazione e garantire il controllo delle versioni, da checksums fino allo smaltimento sicuro. |