
 EnglishEN
 ItalianoIT
 DeutschDE
 PortuguêsPT
 FrançaisFR
 РусскийRU
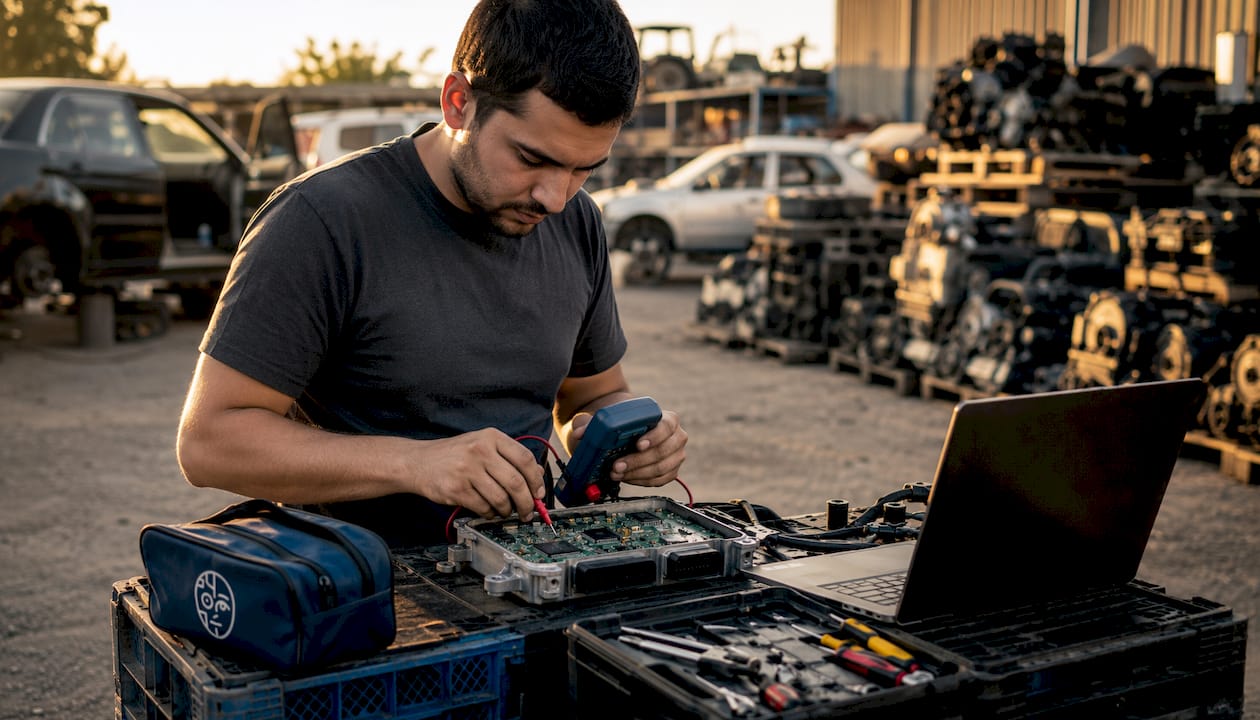
Archivo ECU seguridad consiste en la protección de los archivos binarios de calibración, los documentos justificativos, las credenciales y los registros de los flujos de trabajo a lo largo de todo su ciclo de vida. Para un taller independiente, las medidas de control más prácticas son la restricción de acceso, la transferencia segura, las copias de seguridad fiables, las comprobaciones de la integridad de los archivos, la protección de las cuentas y los procedimientos de gestión documentados. Las medidas propias de los fabricantes de equipos originales (OEM), como las cadenas de arranque firmadas, las claves respaldadas por HSM y los contadores antirretroceso, corresponden principalmente a los fabricantes de herramientas y a los fabricantes de ECU, y no al manejo habitual de archivos en un taller.
Prácticas recomendadas fundamentales para el archivo ECU seguridad en los talleres
La protección de los archivos de calibración ECU comienza con tres controles imprescindibles: una clasificación estricta de los datos, la firma criptográfica y el acceso basado en roles. Todas las demás medidas se basan en estos. Sin ellos, incluso el flujo de trabajo de flasheo más sofisticado queda expuesto.
- Clasificar los archivos por sensibilidad: Mantén separados los documentos originales de los clientes, los archivos modificados, las plantillas internas y los datos confidenciales de los proyectos. Utiliza un sistema de almacenamiento homologado y adecuado al nivel de riesgo del taller y a sus obligaciones contractuales.
- Restringir el acceso por rol y puesto: Los técnicos solo deben acceder a los archivos necesarios para su trabajo, con una revisión periódica de las cuentas y las carpetas compartidas.
- Comprueba la integridad y la autenticidad, siempre que sea posible: Los talleres deberían utilizar checksums, hash, paquetes firmados o la verificación nativa de la herramienta, siempre que sea posible. Las claves de firma de los fabricantes de equipos originales (OEM) no suelen estar controladas por tuners independientes.
- Mantener registros de auditoría útiles: registrar las cargas, descargas, revisiones, notas del operador y tiempos de entrega cuando la plataforma elegida lo permita.
- Prefiera canales de transferencia administrados: utiliza portales autenticados o métodos de compartición controlados en lugar de enlaces públicos o archivos adjuntos mal rastreados.
- Proteger credenciales y secretos: No guardes contraseñas, claves API ni credenciales de recuperación en texto sin cifrar. Los HSM y los elementos seguros son adecuados cuando la herramienta o la infraestructura los admita.
- Revisa el flujo de trabajo regularmente: eliminar cuentas obsoletas, actualizar herramientas, comprobar las copias de seguridad y verificar que los permisos de compartición siguen correspondiendo al personal y a los proyectos actuales.
Consejo profesional: Primero, protege la raíz de confianza. Las imágenes de gestor de arranque no firmadas o los contadores de anti-rollback faltantes hacen que cualquier control posterior sea inútil, sin importar qué tan bien esté asegurado el resto del flujo de trabajo.
Errores técnicos habituales en el manejo de archivos ECU
Muchos incidentes relacionados con seguridad en entornos de taller se deben a deficiencias operativas comunes, como la reutilización de contraseñas, el intercambio incontrolado de datos, la pérdida de dispositivos, las cuentas inactivas y una disciplina deficiente en materia de copias de seguridad, más que a ataques avanzados.
- Faltan las comprobaciones de integridad y la protección contra la reversión: puede suponer un problema grave en las plataformas que admiten software firmado, pero estos controles se implementan de forma diferente en los ECU y no siempre son gestionados por el taller.
- La protección mediante contraseña es bypassable. Las restricciones de contraseña a nivel de interfaz de usuario del software tuning pueden ser eludidas por operadores expertos cuando no se aplican medidas de cifrado en el servidor ni de firma de código. Las contraseñas son una pista de acceso, no un límite de seguridad seguridad.
- Claves de texto sin cifrar master en el hardware de actualización constituyen una vía directa de extracción de direcciones IP. La presencia de claves sin procesar en la memoria flash de la MCU o en el almacenamiento de la herramienta de diagnóstico implica que un atacante con acceso físico a la herramienta puede recuperar los datos de calibración sin necesidad de acceder a los propios archivos ECU.
- Canales de transferencia Unsecured como los archivos adjuntos de correo electrónico o los enlaces de nubes públicas no dejan constancia de entrega, ni capacidad de revocación, ni registro de identidad. Un solo enlace reenviado puede exponer una calibración patentada de Etapa 2 a un destinatario no deseado de forma permanente.
- Controles débiles de acceso al diagnóstico: La sincronización de acceso seguridad, los contadores y las respuestas negativas son detalles de implementación de ECU. La norma ISO 14229 define los servicios y el comportamiento de las respuestas, pero no establece una política de bloqueo universal válida para todos los ECU.
- Estrategia de recuperación deficiente: Una escritura interrumpida puede dañar un ECU. Las particiones A/B son habituales en algunos sistemas embebidos, pero muchos ECU para el sector de la automoción recurren, en su lugar, a la recuperación de arranque, a los Boot mode de servicio o a la programación externa.
Consejo profesional: Securing la herramienta de flasheo es tan importante como securing el archivo. Un atacante que extraiga claves de una interfaz Alientech KESS3, AutoTuner, Magic Motorsport, CMD, Dimsport o PCMFlash obtendrá acceso a todas las calibraciones que dicha herramienta haya procesado jamás.

Más allá de las contraseñas: el modelo «zero-trust» y el enfoque centrado en los datos de seguridad
La protección mediante contraseña por sí sola no es suficiente. Se trata de una medida de seguridad adicional. Los talleres profesionales que trabajan con archivos de Bosch, Continental, Delphi, Marelli, Denso, Siemens, Keihin y ZF necesitan controles que se apliquen a los datos, no solo a la puerta.
- El modelo «zero-trust» aplicado a la gestión de archivos ECU significa que cada solicitud de acceso se verifica en el punto de solicitud, independientemente de si el solicitante se encuentra dentro de la red del taller. Nunca confíes en una sesión; verifica siempre la identidad y el ámbito de los permisos.
- seguridad, centrado en los datos realiza un seguimiento, cifra y controla los archivos a lo largo de todo su ciclo de vida, independientemente de dónde estén almacenados. Ir más allá de las contraseñas y adoptar esta solución model es la recomendación estándar para proteger la propiedad intelectual sensible relacionada con el CAD y la calibración.
- Alcance basado en el principio de menor privilegio y necesidad de saber a nivel de proyecto significa que un técnico que trabaja en un archivo Bosch MED17 para un cliente no puede acceder a una calibración Continental Simos para otro, incluso dentro del mismo sistema del taller.
- Verificación criptográfica de la identidad integr: puede utilizar firmas, MAC, hash o contenedores específicos de cada herramienta. El método adecuado depende de la ECU y de la plataforma de distribución; HMAC-SHA256 no es un requisito universal en el sector de la automoción.
- Limitar los intervalos de tiempo para la autorización de diagnóstico: Siempre que sea posible, mantén breves las sesiones con privilegios y utiliza únicamente los servicios necesarios para la tarea. El comportamiento exacto depende de la implementación de ECU seguridad.
- Auditoría de telemetría y detección de anomalías: puede respaldar la gobernanza interna y los requisitos de los proveedores. Las obligaciones de TISAX o UNECE se aplican únicamente cuando la organización y el alcance contractual los hacen relevantes.
Estrategias de gestión del ciclo de vida para el archivo ECU seguridad
Un archivo de calibración supone una responsabilidad desde el momento en que se crea hasta el momento en que se elimina de forma segura. La gestión del ciclo de vida es la disciplina que permite mantener esa responsabilidad bajo control en cada etapa.
| Etapa del ciclo de vida | Control necesario | Artefacto de evidencia |
|---|---|---|
| Creación | Etiqueta de clasificación de datos aplicada en la creación del archivo | Muestras de archivos etiquetados o exportación de metadatos |
| Almacenamiento | Solo repositorio aprobado; sin copias locales sin cifrar | Exportación de grupos de acceso al repositorio |
| Acceda a | RBAC con aprobación documentada y revisión periódica | Registros de solicitudes y aprobaciones de acceso |
| Transferencia | Canal gestionado con registro de identidad y revocación | Registros SFTP o pista de auditoría de compartición gestionada |
| Intermitente | Manifiesto firmado verificado antes de la escritura; actualización atómica | Paquete de lanzamiento firmado con metadatos de versión |
| Eliminación | Eliminación segura con aprobación documentada | Registro de confirmación de eliminación |
El control de versiones y los hash ayudan a detectar cambios inesperados, pero solo si los valores de referencia y el historial de los archivos están protegidos a su vez. Cualquier discrepancia debería dar lugar a una revisión, en lugar de a la suposición automática de que se trata de una acción maliciosa modification.
La respuesta ante incidentes debe planificarse con antelación, no improvisarse. Cuando se produce una filtración de un archivo confidencial ECU, la secuencia de respuesta es la siguiente: aislar el recurso compartido afectado, revocar los tokens de acceso, revisar los registros de auditoría para determinar el alcance de la filtración, notificar a las partes afectadas según las obligaciones contractuales y documentar el incidente completo en el registro de excepciones.
Herramientas profesionales y recursos prácticos para el archivo ECU seguridad
Las herramientas adecuadas garantizan la aplicación de los controles de seguridad a nivel del flujo de trabajo, y no como una medida de última hora.
TuningBot Ofrece una plataforma de entrega de archivos ECU gestionada de forma profesional que es compatible con todas las principales marcas ECU, entre las que se incluyen Bosch, Continental, Delphi, Marelli, Denso, Siemens, Keihin y ZF. Las transferencias de archivos se realizan a través de un flujo de trabajo estructurado y auditable, con supervisión real por parte de ingenieros, lo que sustituye a los métodos ad hoc basados en el correo electrónico y en la nube para consumidores, que suponen un riesgo para la propiedad intelectual. El Guía de archivos de la ECU Continental Publicado por TuningBot, este documento aborda los protocolos seguridad y la gestión de la estructura de archivos para profesionales de tuners que trabajan con configuraciones Simos, SID y KESS3.
El hardware seguridad modules permite proteger las claves de firma y otras credenciales confidenciales en entornos de mayor tamaño o vinculados a fabricantes de equipos originales (OEM). Por su parte, los pequeños talleres pueden optar por la identidad segura en la nube, el almacenamiento cifrado y las credenciales gestionadas por herramientas, en función de su perfil de riesgo.
Las herramientas de flasheo deben mantenerse con una versión de firmware compatible y protegerse con una cuenta y una estación de trabajo con un alto nivel de seguridad (security). Las actualizaciones pueden aportar correcciones relacionadas con el protocolo, la fiabilidad y la seguridad (security), pero las notas de la versión del fabricante deben servir de guía a la hora de decidir si se realiza cada actualización.
ElSintonizadorBot Flujo de trabajo seguro de transferencia de archivos la documentación proporciona una referencia práctica para los talleres que crean o auditan sus propios procedimientos de manejo de archivos.
Para ver un ejemplo de conceptos de claves de almacenamiento vinculadas a vehículos en una plataforma de automoción, consulta la documentación oficial de Android Automotive en derivación de clave de cifrado vinculada al vehículo. Se trata de una referencia específica de la plataforma, no de un requisito universal de implementación de ECU.
Flujo de trabajo gestionado de archivos TuningBot, ECU y TCU
TuningBot ofrece un flujo de trabajo estructurado para el envío de archivos destinado a talleres profesionales que utilizan herramientas como Alientech KESS3, AutoTuner, Magic Motorsport, CMD, Dimsport y PCMFlash. Un portal gestionado reduce los riesgos asociados a los archivos adjuntos no controlados y a los enlaces de uso público, pero el taller debe seguir protegiendo sus cuentas, las descargas locales y los registros de los vehículos.
Antes de hacer el pedido, los talleres pueden verificar Cobertura de Servicio de ECU y TCU, repasa la Lista de Precios Pública y busca las disponibles Servicios ECU.
El archivo original puede enviarse a través de Reprograma tu archivo sin créditos prepagados. Los talleres deben conservar la lectura original, registrar el ID y almacenar cada revisión devuelta con información clara sobre la versión.
Para obtener orientación relacionada, consulta flujo de trabajo de archivos de ajuste en línea y las Guía de archivos de la ECU Continental.
La brecha de seguridad que la mayoría de los talleres siguen ignorando
El sector de la automoción tuning ha logrado avances reales en el cifrado de archivos y el control de acceso. La brecha que persiste es la seguridad de las herramientas security. Los talleres invierten en securing los archivos, pero dejan el hardware de programación prácticamente desprotegido. Una interfaz Alientech KESS3 o similar colocada en un banco de trabajo con credenciales desprotegidas supone un bypass total de todos los controles a nivel de archivo que la preceden.
El modelo «zero-trust» y el protocolo security, basado en hardware, cobran cada vez más relevancia en las cadenas de suministro de los fabricantes de equipos originales (OEM) y en los sectores regulados. Los talleres independientes no deberían alegar el cumplimiento de TISAX o de la UNECE a menos que dichos marcos se apliquen realmente a su función evaluada y a sus procesos documentados.
La tendencia más relevante es la de las claves de cifrado integradas en el vehículo y las actualizaciones OTA de seguridad. A medida que los ECUs de Bosch, Continental y Denso vinculan cada vez más las claves de calibración a los identificadores de hardware del vehículo, la superficie de ataque se desplaza de los repositorios de archivos al propio proceso de aprovisionamiento. Los talleres que comprendan esto ahora y establezcan en consecuencia flujos de trabajo de firma respaldados por HSM estarán en condiciones de gestionar las arquitecturas de ECU de próxima generación sin tener que reconstruir su postura de seguridad security desde cero.
Los fundamentos técnicos no son complicados. Hay que proteger la raíz de confianza, aplicar el principio del mínimo privilegio, utilizar canales de transferencia auditables y mantener actualizado el firmware de las herramientas. La parte cultural es más complicada: la seguridad debe ser un requisito permanente del flujo de trabajo, no una respuesta a un incidente.
PREGUNTAS FRECUENTES
¿Qué estándar de cifrado deben utilizar los archivos ECU?
Por lo general, los talleres independientes no pueden firmar imágenes ECU con claves privadas de los fabricantes de equipos originales (OEM). Deben utilizar los mecanismos de integridad y autenticación compatibles con la herramienta ECU y con un proveedor de archivos legítimo, manteniendo separadas la confidencialidad y las credenciales de acceso.
¿Por qué la protección mediante contraseña por sí sola no es suficiente para los archivos ECU?
Las contraseñas a nivel de interfaz de usuario pueden tener un nivel de seguridad de bypassed cuando no se aplican el cifrado en el backend ni la firma de código. Una protección de datos sólida de nivel ECU requiere firma criptográfica, control de acceso basado en roles y registro de auditoría, además de cualquier capa de contraseñas.
¿Cómo se deben transferir de forma segura los archivos ECU entre talleres?
Utiliza plataformas de intercambio de archivos gestionadas que registren la identidad del destinatario, las marcas de tiempo de descarga y la duración del acceso. Los métodos ad hoc, como el correo electrónico sin cifrar o los enlaces de la nube para consumidores, no ofrecen capacidad de revocación y no dejan ningún registro AUDITABLE.
¿Cuál es la función del hardware seguridad modules en el archivo ECU seguridad?
Los HSM almacenan las claves del dispositivo, los contadores monótonos y las credenciales de firma en hardware a prueba de manipulaciones, lo que impide la extracción de claves de la memoria flash de la MCU. La implementación de AUTOSAR Crypto/HSM integr es el patrón de producción estándar para los flujos de trabajo seguros de programación de ECU.
¿Qué marcos de trabajo de automoción seguridad se aplican a la gestión de archivos ECU?
TISAX es un mecanismo de evaluación e intercambio utilizado en la cadena de suministro automotriz, no una ley universal para todos los talleres. Las normas de actualización de software de la CEPE se aplican principalmente a los fabricantes de vehículos y a las responsabilidades de homologación, aunque sus expectativas pueden influir en los proveedores y socios de servicios.
Puntos Clave
El archivo ECU security requiere una firma criptográfica, un almacenamiento de claves respaldado por hardware y controles de acceso auditables que se apliquen de forma coherente a lo largo de todo el ciclo de vida del archivo.
| Punto | Detalles |
|---|---|
| Haz señales antes de encender las luces largas | Verifique siempre las imágenes firmadas por el OEM en un gestor de arranque validado; las imágenes no firmadas invalidan todos los demás controles. |
| Almacenamiento de claves por hardware | Almacena las claves master y los contadores monótonos en un HSM o en un elemento seguro; nunca en la memoria flash de la MCU en texto claro. |
| Role-based access | Restrict file access by role and project scope, with documented approvals and periodic access reviews. |
| Auditable transfers | Use managed channels that log recipient identity and access duration; prohibit unencrypted email for ECU file sharing. |
| Lifecycle governance | Apply data classification at creation and maintain version control with checksums through to secure disposal. |